Il prossimo 17 gennaio 2025 sarà applicabile a tutte le entità finanziarie (enti finanziari, agenzie di rating del credito; fornitori di servizi di crowdfunding; sedi di negoziazione, etc.) e ai fornitori di servizi ICT - Information and Communication Technology - il Regolamento UE 2022/2554 – DORA.
Il Regolamento, prevede che i soggetti ai quali si applica predispongano un quadro per la gestione dei rischi informatici che comprenda le strategie, le politiche, le procedure, i protocolli e gli strumenti in materia di ICT necessari per proteggere tutti i patrimoni informativi e le risorse ICT.
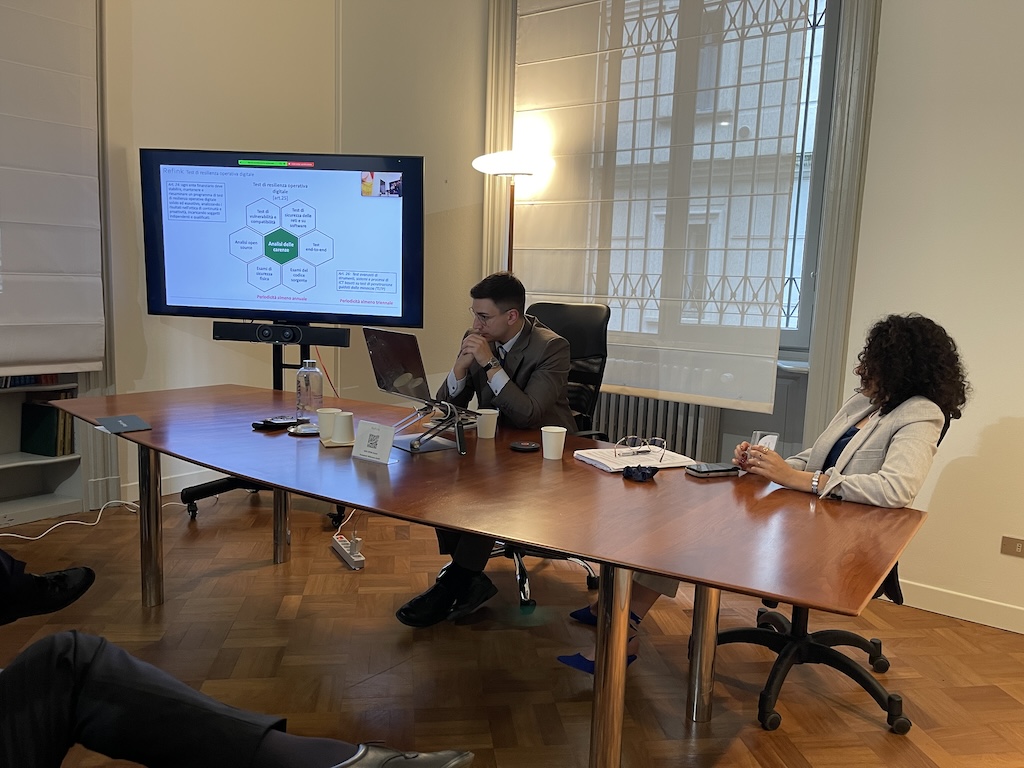
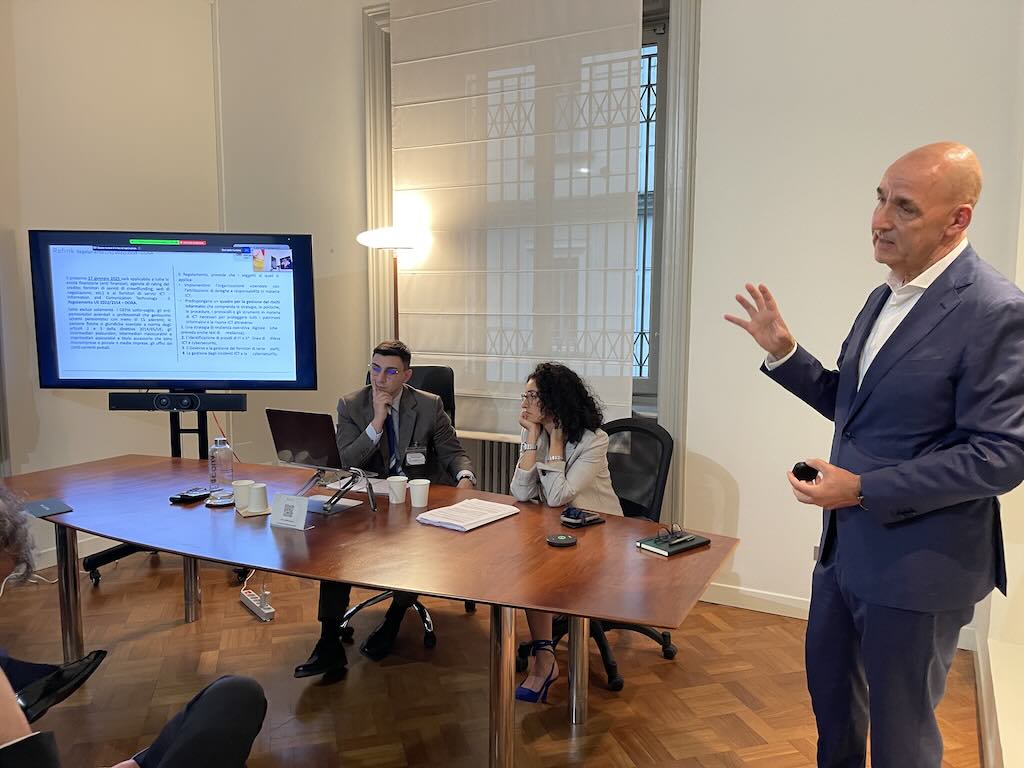
Durante il nostro aperitivo in house del 12 giugno 2024 abbiamo approfondito le modalità di implementazione del Regolamento nell’ambito dell’organizzazione aziendale e le implicazioni per il sistema di gestione del rischio.

Milano
Piazza Giuseppe Missori, 2 – 20122
Roma
Via Ludovisi, 45 – 00187
(MI) +39 02.36.63.92.21
info@refink.eu
You may choose to prevent this website from aggregating and analyzing the actions you take here. Doing so will protect your privacy, but will also prevent the owner from learning from your actions and creating a better experience for you and other users.
Puoi scegliere di impedire a questo sito web di aggregare e analizzare le azioni che intraprendi qui. Ciò proteggerà la tua privacy, ma impedirà al proprietario di imparare dalle tue azioni e di creare un'esperienza migliore per te e per gli altri utenti.




